Collegare un agente AI a Internet per una ricerca web risolve un limite evidente dei modelli: le informazioni cambiano continuamente. Ma la ricerca web non è soltanto una fonte aggiuntiva. È uno strumento che l’agente può invocare e, come ogni strumento aziendale, introduce identità, permessi e confini da governare.
Il 2 ottobre AWS ha pubblicato un’architettura per collegare Claude Desktop alla Web Search di Amazon Bedrock AgentCore tramite MCP.
La ricerca web come strumento dell’agente
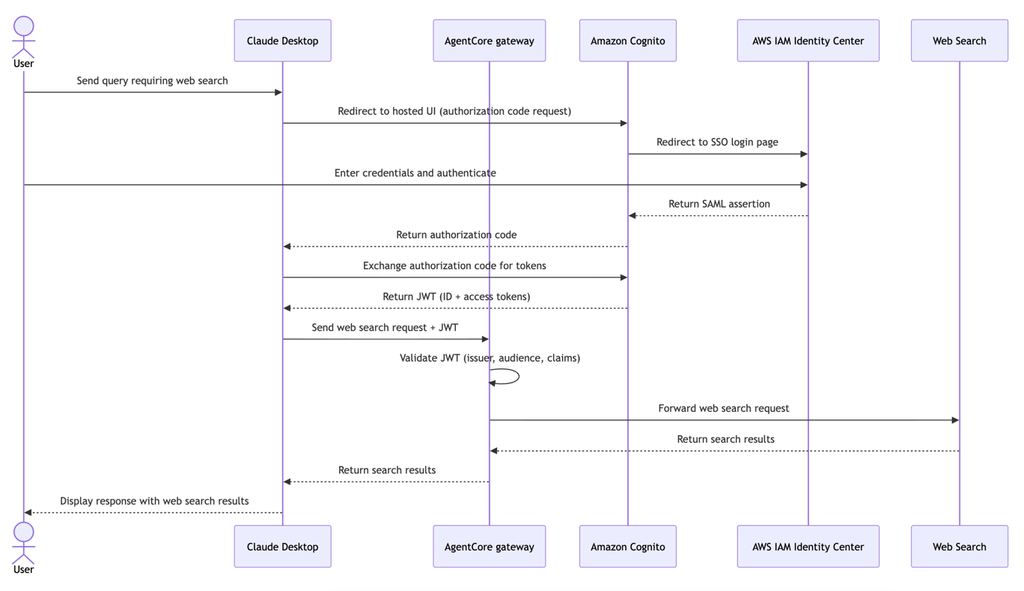
Web Search di AgentCore è una capability gestita compatibile con Model Context Protocol (MCP) e basata, secondo AWS, su un indice Amazon di decine di miliardi di documenti.
Nell’architettura descritta, Claude Desktop scopre lo strumento attraverso MCP e può invocarlo quando necessita di informazioni aggiornate.
Il punto significativo è il perimetro. AWS dichiara che il traffico delle query rimane nella propria infrastruttura: non sono necessarie API key esterne e le query non escono dal boundary AWS.
Identità prima della ricerca
La guida utilizza AWS IAM Identity Center come origine dell’identità aziendale. Amazon Cognito funge da livello di federazione e rilascia JWT che AgentCore Gateway verifica a ogni richiesta.
La possibilità di interrogare il web può quindi essere collegata a utenti o gruppi autorizzati invece di dipendere da una credenziale condivisa inserita nella configurazione dell’agente.
Questi sono fatti relativi all’architettura descritta da AWS: non implicano che qualsiasi implementazione MCP o qualsiasi servizio di ricerca disponga automaticamente delle stesse garanzie.
MCP non elimina la governance
MCP sta rendendo più importante, non meno importante, il controllo degli strumenti.
Se un agente può scoprire e utilizzare ricerca web, database, file system, CRM e altre capability attraverso un’interfaccia comune, diventa essenziale governare il livello che espone quegli strumenti.
Un gateway può diventare il punto nel quale autenticare l’utente, applicare autorizzazioni, separare le credenziali e osservare le chiamate.
La domanda progettuale ora diventa “attraverso quale confine controllato consentiamo all’agente di usare il web?”.
Cosa significa per PMI e Studi Professionali
Non serve utilizzare AWS per applicare il principio.
Anche in un’architettura locale o ibrida, la ricerca può essere esposta all’agente come servizio separato, con credenziali non presenti nel prompt, limiti sugli strumenti utilizzabili, logging e regole di autorizzazione.
Questo permette inoltre di cambiare motore di ricerca o modello senza ridisegnare necessariamente l’intero sistema di controllo.
Con agenti sempre più autonomi, Internet non dovrebbe essere considerato semplicemente “altro contesto”. È una risorsa esterna che il sistema interroga e che può influenzare decisioni e azioni successive.
Per questo il passaggio importante è trasformare la ricerca da integrazione tecnica a capability governata.
Gol-IA può applicare lo stesso principio separando ricerca, orchestrazione e modello, così che l’accesso alle fonti esterne sia controllabile nel workflow. È particolarmente utile quando l’AI deve combinare conoscenza aziendale e informazioni aggiornate provenienti dal web.