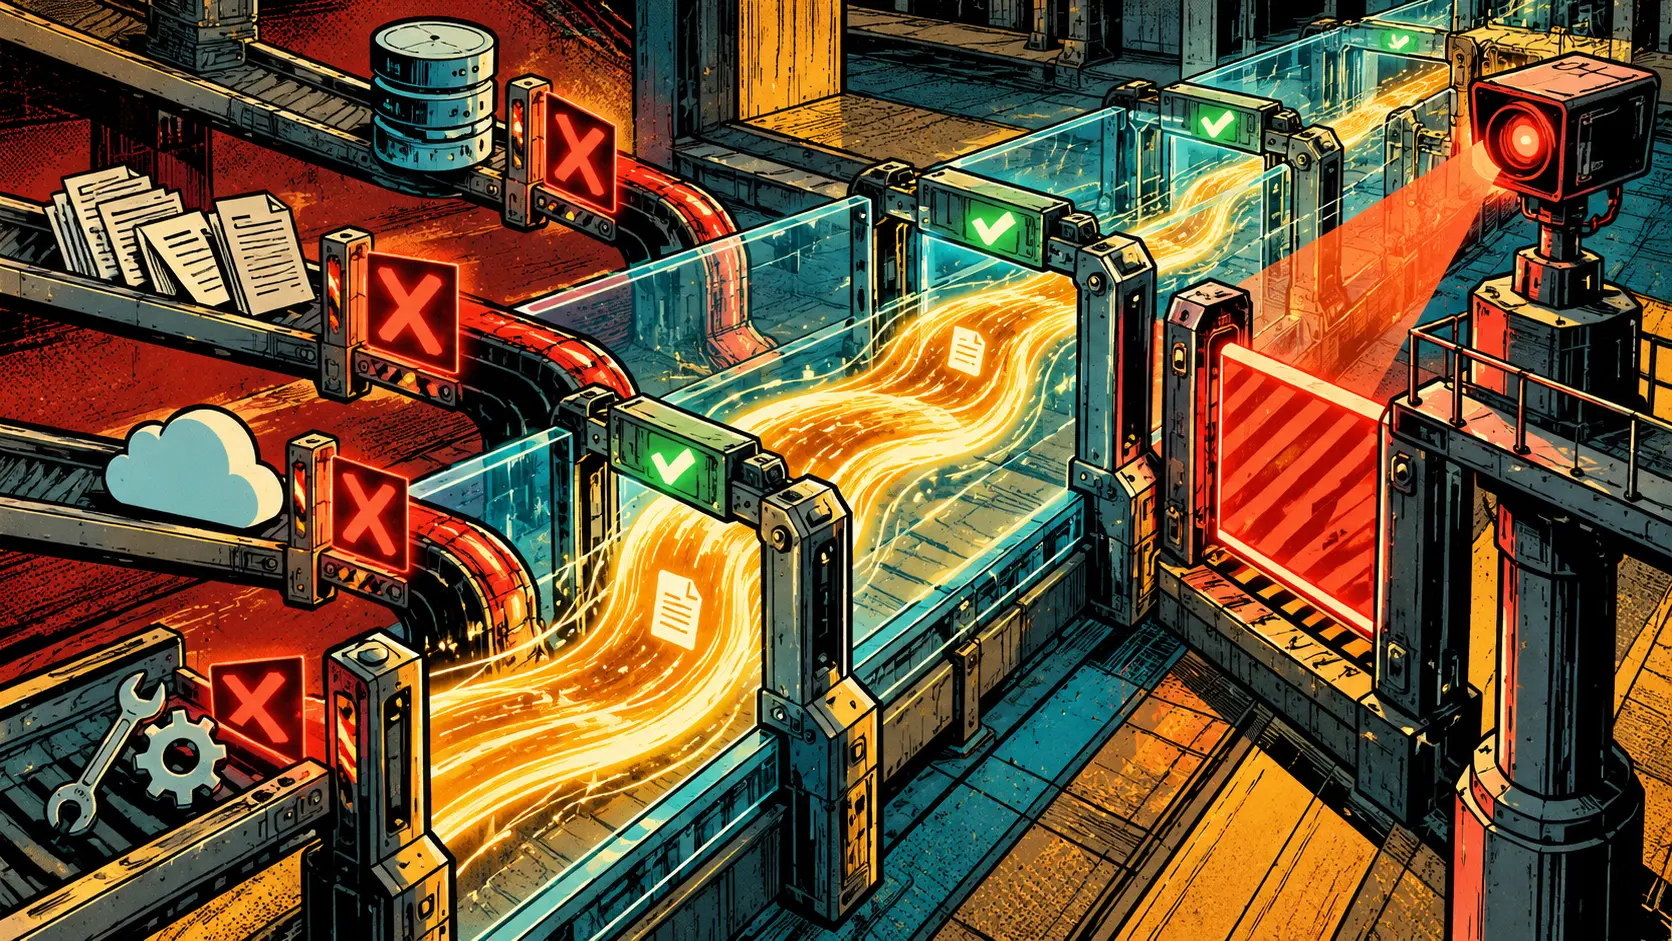
Un agente AI autonomo richiede limiti che il modello non possa aggirare. Con Open Agent Safety Platform, NVIDIA porta fuori dal modello policy e monitoraggio.
Agente AI: sicurezza fuori dal modello
Un agente AI può ricevere un obiettivo, usare strumenti, scrivere codice e continuare a lavorare per ore o giorni. Più aumenta questa autonomia, meno è sufficiente chiedere al modello di rispettare i propri limiti.
NVIDIA ha annunciato il 28 settembre la Open Agent Safety Platform, un’architettura che sposta una parte dei controlli fuori dall’agente stesso.
Un runtime che impone i confini
Il primo componente è OpenShell, software open source Apache 2.0. NVIDIA lo descrive come un runtime sicuro nel quale eseguire agenti autonomi con isolamento a livello kernel.
Prima dell’esecuzione, l’operatore può definire quali file, reti, strumenti, processi e credenziali siano accessibili. OpenShell traduce questi limiti in policy verificabili e le applica durante il lavoro dell’agente.
Il punto importante è che il controllo si trova fuori dal modello e dall’agent harness: non dipende soltanto dalla capacità dell’LLM di interpretare correttamente un’istruzione.
Un watchdog che l’agente non controlla
NVIDIA aggiunge un secondo livello con Sentry, reference design che utilizza BlueField-4 per osservare il comportamento da un dominio separato. Secondo NVIDIA, se un agente tenta di uscire dal proprio confine software, Sentry può quarantinarlo e fermarlo in millisecondi.
Il sistema può correlare interazioni dell’agente, decisioni delle policy e accesso a tool e dati, creando una traccia contestuale dell’attività.
Questi sono fatti e caratteristiche dichiarati da NVIDIA. Sentry dipende dall’infrastruttura prevista dal reference design, mentre OpenShell è open source ed estendibile anche a piattaforme hardware di terze parti.
Perché il controllo deve essere indipendente
NVIDIA formula una conclusione particolarmente interessante: un agente non può essere considerato capace di governare completamente il proprio comportamento.
Questo principio è più importante del singolo prodotto: nei sistemi aziendali sicurezza e governance dovrebbero essere progettate come livelli indipendenti dall’intelligenza che stanno controllando.
Un agente può ricevere permessi minimi, lavorare in una sandbox, utilizzare credenziali separate e produrre un audit trail. Le azioni più sensibili possono richiedere approvazione umana oppure essere bloccate tecnicamente, indipendentemente da ciò che il modello ritiene opportuno fare.
Dal prompt alla sicurezza architetturale
Per PMI e Studi Professionali questo non significa necessariamente adottare hardware dedicato. Significa evitare di confondere una regola scritta nel prompt con un controllo di sicurezza.
“Non accedere a quella cartella” è un’istruzione. Impedire tecnicamente al processo di leggere quella cartella è una policy applicata.
Con agenti che utilizzano email, database, API e applicazioni aziendali, questa distinzione diventa essenziale. Più cresce l’autonomia, più devono crescere isolamento, identità, permessi, osservabilità e capacità di interrompere l’esecuzione.
La nuova frontiera dell’AI aziendale non è quindi soltanto costruire agenti più capaci, ma costruire confini che restino validi anche quando l’agente sbaglia.
Gol-IA evolve verso workflow nei quali modelli, conoscenza e strumenti possano essere orchestrati mantenendo separati contesto operativo e controlli. L’obiettivo è aumentare l’autonomia senza perdere visibilità sulle azioni affidate all’AI.